Szkolenie z cyberbezpieczeństwa dla pracowników w formie serialu
W tym artykule
- Szkolenia cyberbezpieczeństwa – dlaczego nie wystarczy po prostu ich przerobienie?
- Szkolenie cyberbezpieczeństwo organizacji – jaki jest cel szkolenia i program?
- Phishing, ransomware, praca z klientem i praca zdalna – gdzie dziś pojawiają się zagrożenia dotyczące bezpieczeństwa?
- Czym jest serial szkoleniowy o cyberbezpieczeństwie w Gamfi?
- Szkolenie cyberbezpieczeństwo dla pracowników, czyli szkolenie prowadzą aktorzy – jak to działa?
- Dlaczego warto wziąć udział w szkoleniu chroniącym bezpieczeństwo sieci i dane osobowe w formie serialu?
- Jak długo trwa szkolenie, jakie są wymagania wstępne i czego mogę się spodziewać?
- FAQ – najczęstsze pytania o szkolenie z cyberbezpieczeństwa
Cyberbezpieczeństwo to inaczej zasady bezpiecznego korzystania z sieci. Kurs z zakresu bezpieczeństwa systemów to poważna sprawa. I owszem, można zrobić prezentację, wysłać PDF, dorzucić test i odhaczyć temat. Tylko że bezpieczeństwa sieci i w sieci nie rozstrzyga się w slajdzie numer 37, ale w codziennej pracy. W tym, czy ktoś kliknie podejrzany link, wyśle niezaszyfrowane pliki, będzie umiał odróżnić phishing od zwykłej wiadomości od klienta, czy zostanie zachowana cyberhigiena podczas pracy z domu, z telefonu i w podróży…
Zarządzanie ryzykiem w tym obszarze bazuje na dobrej znajomości zasad ochrony danych. Dlatego w przypadku tematów takich jak bezpieczeństwo danych firmowych serial szkoleniowy działa zaskakująco dobrze. Pokazuje prawdziwe biznesowe konteksty, osadza wiedzę w sytuacjach z życia firmy i wzmacnia świadomość zagrożeń tam, gdzie naprawdę ma to znaczenie.
Szkolenia cyberbezpieczeństwa – dlaczego nie wystarczy po prostu ich przerobienie?
W wielu firmach bezpieczeństwo w sieci to nadal „temat dla IT". Problem w tym, że większość incydentów zaczyna się dużo wcześniej, np. gdy pracownik w pośpiechu klika zwykły link.
Wszystkie obszary bezpieczeństwa pracowników, tj. codzienna ostrożność, zasady bezpiecznej pracy, znajomość procedur i umiejętność reagowania, są ważne. Zwłaszcza gdy pojawiają się incydenty naruszenia bezpieczeństwa.
Pracownik nie musi być ekspertem od architektury IT, żeby wzmacniać poziom cyberbezpieczeństwa organizacji. Musi natomiast znać odpowiedzi na pytania:
- Jak wygląda poprawne hasło i na czym polega bezpieczeństwo haseł?
- Czym grozi phishing (i co to jest)?
- Jak chronić dane osobowe i bezpieczeństwo danych?
- Jak bezpiecznie realizować proces przetwarzania danych?
- Jak wygląda bezpieczna praca zdalna?
- Na czym polega bezpieczeństwo urządzeń mobilnych?
- Jakie są metody ochrony danych w codziennej pracy?
Jeżeli tego nie wie, nawet najlepsze zabezpieczenia techniczne nie załatwią sprawy. Bezpieczeństwo systemów informatycznych czy cyberbezpieczeństwo infrastruktury IT/OT zaczynają działać w duecie ze świadomym człowiekiem.
Szkolenie cyberbezpieczeństwo organizacji – jaki jest cel szkolenia i program?
Cel szkolenia jest prosty: pracownik ma wiedzieć, jak pracować bezpiecznie. Dlatego szkolenie z podstaw cyberbezpieczeństwa powinno obejmować zagadnienia takie jak:
- podstawowe zasady bezpieczeństwa i zasady bezpieczeństwa pracy,
- zasady ochrony danych,
- ochrona informacji i zakres ochrony informacji,
- bezpieczeństwo danych firmowych (kopie zapasowe jako elementy bezpieczeństwa danych),
- bezpieczeństwo usług, bezpieczeństwo usług chmurowych i bezpieczeństwo sieci,
- przechowywanie danych i proces przetwarzania danych,
- fizyczne bezpieczeństwo danych,
- bezpieczeństwo urządzeń mobilnych,
- cyberbezpieczeństwo pracy zdalnej,
- zarządzanie bezpieczeństwem danych, zarządzanie ryzykiem i zarządzanie ciągłością działania.
Nie chodzi o akademicką listę pojęć, ale o praktyczne przygotowanie ludzi do pracy.
Szkolenie pracowników z bezpieczeństwa danych – co trzeba wiedzieć?
Dobrze ułożony program szkolenia odpowiada na pytania:
- Jakie są dziś najczęstsze cyberzagrożenia?
- Jak wygląda phishing, spoofing i internetowe scamy?
- Co zrobić w razie wycieku danych?
- Jak rozpoznawać przykłady ataków?
- Jak chronić przesyłane pliki?
- Czy można bezpiecznie korzystać z hotspotów?
- Jak wygląda praca z urządzeniem mobilnym poza biurem?
- Jak sprawić, by zdalna komunikacja odbywała się bez niepotrzebnego ryzyka?
Brzmi skomplikowanie? Tak, bo zakres szkoleń w tym obszarze naprawdę jest szeroki. Ale właśnie dlatego szkolenie musi być dopasowane do organizacji. Innych sytuacji uczy się zespół retailowy, innych logistyka, innych pracownicy centrali, a jeszcze innych osoby pracujące w modelu pracy zdalnej.
Phishing, ransomware, praca z klientem i praca zdalna – gdzie dziś pojawiają się zagrożenia dotyczące bezpieczeństwa?
Największy problem klasycznych kursów polega na tym, że pomijają kontekst. A przecież praktyczne przykłady zagrożeń są dokładnie tym, czego pracownicy potrzebują najbardziej.
Wyobraźmy sobie kilka sytuacji.
Pracownik dostaje mail od „dostawcy", który prosi o pilne zalogowanie do systemu. To może być phishing.
Ktoś otwiera załącznik z rzekomą fakturą. W tle może działać ransomware.
Specjalista pracuje z kawiarni, łączy się przez publiczną sieć i nie wie, czy powinien korzystać z hotspotów. To już temat cyberbezpieczeństwa pracy zdalnej.
Konsultant przesyła klientowi raport, ale myli adres e-mail. Tak zaczynają się naruszenia bezpieczeństwa i problemy z przetwarzaniem danych osobowych.
Do tego dochodzą kwestie:
- pracy w miejscach publicznych,
- pracy zdalnej,
- pracy z klientem,
- pracy z urządzeniem mobilnym,
- przesyłanych plików,
- błędów w przechowywaniu danych,
- nieostrożnego obchodzenia się z tym, czym są dane osobowe.
Jak widzisz, to nie skrajne przykłady, a codzienność. A skoro tak, szkolenie musi pokazywać właśnie takie sytuacje. Inaczej pracownik zna hasła, ale nie umie ich użyć.
Warto, by szkoleniu z cyberbezpieczeństwa towarzyszyły praktyczne przykłady zagrożeń, ćwiczenie reakcji na incydenty bezpieczeństwa, realne przykłady ataków i sposoby budowania nawyków, czyli po prostu dobra cyberhigiena.
Czym jest serial szkoleniowy o cyberbezpieczeństwie w Gamfi?
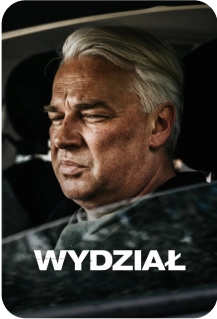
Pięć odcinków, 33 minuty fabuły – serial „Wydział” prowadzi zespół dochodzeniowo-śledczy przez kolejne rodzaje cyberataków.
Serial szkoleniowy w Gamfi to wykorzystujący microlearning fabularny kurs, w którym każdy odcinek porusza inne obszary bezpieczeństwa. I te najbardziej oczywiste, jak phishing czy ransomware, ale też te, które coraz częściej pojawiają się w codziennej pracy: ataki na media społecznościowe, zagrożenia związane z telefonami, manipulacje oparte na AI, deepfake czy spear phishing.
To ważne, bo cyberbezpieczeństwo nie dotyczy wyłącznie komputera służbowego. Obejmuje też prywatny telefon używany do logowania, komunikatory, media społecznościowe, zakupy online, BLIKA, fałszywe faktury i sytuacje, w których oszust podszywa się pod kogoś wiarygodnego.
Kadr z serialu „Wydział”. Pracownik dostaje sprawę do rozwiązania, nie listę zasad do przeczytania – i uczy się na decyzjach bohaterów.
Serial szkoleniowy:
- pokazuje praktyczne przykłady zagrożeń i wzmacnia świadomość zagrożeń,
- uczy reakcji na incydenty bezpieczeństwa,
- porządkuje obszary bezpieczeństwa pracowników krok po kroku,
- wspiera cyberhigienę i budowanie cyfrowej odporności w całej organizacji.
Serial nie poprzestaje na „uważaj" – pokazuje, na co konkretnie uważać i co zrobić, gdy zagrożenie naprawdę się pojawi.
Szkolenie cyberbezpieczeństwo dla pracowników, czyli szkolenie prowadzą aktorzy – jak to działa?
Szkolenie cyberbezpieczeństwo dla pracowników w formie serialu działa dobrze nie dlatego, że jest ciekawsze od prezentacji, ale dlatego, że jest bliższe temu, jak ludzie naprawdę się uczą. Materiał dzieli się na krótkie odcinki, a nie na jeden długi wykład. Każdy pokazuje konkretną sytuację biznesową, decyzję i konsekwencje. Dzięki temu pracownik rozpoznaje momenty, w których powinien zachować szczególną czujność.
Tak może wyglądać harmonogram szkolenia:
- odcinek 1: Wprowadzenie do cyberbezpieczeństwa. Social engineering, spoofing, smishing. To dobry punkt wyjścia, żeby zbudować świadomość zagrożeń i osadzić temat w codziennej pracy.
- odcinek 2: Ransomware i double extortion – plan reakcji i prewencja. Ten etap rozwija temat ransomware, reakcji organizacji i tego, jak łączyć prewencję z zarządzaniem ciągłością działania.
- odcinek 3: Phishing, deepfake, vishing, smishing – jak rozpoznać? To moduł szczególnie ważny dziś, kiedy oszustwa z użyciem AI są coraz bardziej przekonujące.
- odcinek 4: Atak na social media, metoda na Blika, bezpieczne hasła, 2FA, odzyskiwanie konta. Tutaj mocno wybrzmiewają: bezpieczeństwo haseł, 2FA, ataki na media społecznościowe i praktyczne zasady ochrony kont. Bo w końcu bezpieczne hasło nie powinno zostać domeną firmowego konta, prawda?
- odcinek 5: Deepfake głębiej. Scam na podmianę faktur, ekonomia oszustw, jak robić zakupy. Ten moduł dobrze pokazuje, że cyberzagrożenia nie kończą się na służbowym mailu. Obejmują też zakupy, płatności, podszywanie się pod kontrahentów i scenariusze, które łączą życie zawodowe z prywatnym.
Dlaczego warto wziąć udział w szkoleniu chroniącym bezpieczeństwo sieci i dane osobowe w formie serialu?
Wyszukując hasła typu szkolenie cyberbezpieczeństwo dla pracowników, szkolenie podstawy cyberbezpieczeństwa, zasady ochrony danych, łatwo zauważyć, że rynek jest pełen ofert. Dlaczego przy takim wyborze organizacje decydują się na e-learning i seriale szkoleniowe?
Bo takie rozwiązanie:
- jest ciekawe, dlatego łatwiej przerobić kurs i zapamiętać treść,
- pokazuje praktyczne przykłady zagrożeń,
- porządkuje obszary bezpieczeństwa pracowników,
- wzmacnia bezpieczeństwo danych firmowych,
- pomaga osadzić ochronę danych osobowych w codziennej pracy.
To także szkolenie przyjazne operacyjnie. Nie trzeba zatrzymywać całych zespołów na kilka godzin, pracownik może realizować materiał etapami, a organizacja ma wgląd w postęp, wyniki i ukończenie programu.
Jak długo trwa szkolenie, jakie są wymagania wstępne i czego mogę się spodziewać?
Czas trwania kursu zależy od skali i poziomu szczegółowości, ale dobrze zaprojektowane szkolenie cyberbezpieczeństwo dla pracowników nie powinno przeciążać.
Serial szkoleniowy jest serwowany w krótkich odcinkach poruszających jeden temat na raz. Temat zamyka test i utrwalenie wiedzy, a do spóźnialskich wysyłane są automatyczne przypomnienia o dokończeniu szkolenia.
Czy możesz spodziewać się szkolenia dopasowanego do potrzeb dzisiejszych środowisk pracy? Jak najbardziej – efektem szkolenia jest:
- wiedza osadzona w prawdziwych, codziennych sytuacjach,
- materiał dopasowany do organizacji,
- większa uważność na cyberzagrożenia,
- lepsze rozumienie tego, czym są naruszenia bezpieczeństwa i incydenty bezpieczeństwa,
- wzmocnienie dobrych nawyków, tj. bezpieczeństwo haseł, cyberhigiena i zasady bezpiecznego korzystania z narzędzi.
Szkolenie bezpieczeństwa informacji w formie serialu – szkolenie zamknięte czy otwarte, co mogę wybrać?
Możliwości są różne. Firmy mogą wybrać szkolenie zamknięte, program branżowy albo serię materiałów przypisanych do onboardingu. Najważniejsze jest jedno: szkolenie ma być użyteczne i osadzone w pracy.
Jeśli zastanawiają Cię wymagania wstępne, zwykle nie chodzi o kompetencje techniczne. To nie kurs dla administratorów, ale szkolenie dla ludzi, którzy codziennie pracują z informacją, klientami, systemami, urządzeniami i dokumentami.
Czujesz, że Twojemu zespołowi przydałby się taki materiał? Porozmawiajmy o Gamfi.
FAQ – najczęstsze pytania o szkolenie z cyberbezpieczeństwa
Czy szkolenie z cyberbezpieczeństwa jest potrzebne tylko działowi IT?
Nie. Cyberhigiena potrzebna jest całej organizacji, bo każdy pracownik wpływa na ochronę informacji i bezpieczeństwo danych firmowych.
Jakie tematy powinien obejmować program szkolenia?
Dobry program szkolenia obejmuje tematy takie jak: bezpieczeństwo haseł, ochrona danych osobowych, przetwarzanie danych osobowych, bezpieczna praca zdalna, bezpieczeństwo urządzeń mobilnych, bezpieczeństwo usług chmurowych i reagowanie na incydenty bezpieczeństwa.
Czy szkolenie może być dopasowane do organizacji?
Tak. Skuteczne szkolenie wręcz powinno być dopasowane do organizacji, branży, procesów, ryzyk i środowiska pracy. Inaczej trudno budować realną świadomość zagrożeń.
Co jest ważniejsze: certyfikat czy zmiana zachowań?
Z perspektywy firmy ważniejsza jest zmiana zachowań. Samo ukończenie kursu nie podnosi poziomu cyberbezpieczeństwa organizacji, jeśli pracownik nadal ignoruje podstawowe zasady bezpieczeństwa.
Czy e-learning naprawdę działa w tak praktycznym obszarze?
Tak, pod warunkiem że nie jest tylko wykładem w wersji online. Dobrze zaprojektowany e-learning z fabułą i scenariuszami lepiej pokazuje praktyczne przykłady zagrożeń niż klasyczna prezentacja.
Jakie ryzyka powinien rozumieć każdy pracownik?
Każdy powinien rozpoznawać cyberzagrożenia, znać przykłady ataków, wiedzieć, czym grozi wyciek danych, jak chronić przesyłane pliki i jak reagować na naruszenia bezpieczeństwa.
Czy szkolenie może obejmować także pracę zdalną i pracę w miejscach publicznych?
Cyberbezpieczeństwo pracy zdalnej to dziś obowiązkowa część programu, podobnie jak praca w miejscach publicznych, zdalna komunikacja i praca z urządzeniem mobilnym.
Jakie obszary techniczne warto poruszyć?
Warto przystępnie wyjaśnić takie tematy jak bezpieczeństwo sieci, bezpieczeństwo usług, bezpieczeństwo usług chmurowych, bezpieczeństwo systemów informatycznych, cyberbezpieczeństwo infrastruktury IT/OT oraz cyberbezpieczeństwo oprogramowania systemowego (OS). Nie po to, żeby robić z pracowników administratorów, ale żeby rozumieli, gdzie zaczyna się ryzyko.