Szkolenie z RODO dla pracowników w formie serialu szkoleniowego
W tym artykule
- Bezpieczeństwo informacji i bezpieczeństwo danych osobowych w praktyce
- Wykład czy szkolenie z ochrony danych? Dlaczego warsztaty RODO tracą uwagę uczestników
- Zasady przetwarzania danych osobowych w praktyce – co zrobić, żeby pracownik zapamiętał
- Szkolenie RODO jako serial szkoleniowy – ochrona danych osobowych w przystępnej formie
- Serial szkoleniowy w Gamfi – co zyskuje organizacja
- Ochrona danych osobowych bez serialu – jak ją pokazać
- Certyfikat RODO czy zmiana zachowań – co jest ważniejsze
- Administrator i inspektor ochrony danych – kto za co odpowiada
- RODO jako serial szkoleniowy dla firm
- FAQ – najczęstsze pytania o RODO
RODO nie nazywa szkolenia pracowników wprost obowiązkiem. Wymaga jednak, by każda osoba z dostępem do danych osobowych przetwarzała je wyłącznie na polecenie administratora (art. 29 i art. 32 ust. 4 RODO), a szkolenia personelu wymienia wśród zadań inspektora ochrony danych (art. 39 ust. 1 lit. b). Po szkoleniu pracownik powinien wiedzieć, jak stosować zasady przetwarzania danych osobowych, na jakiej podstawie firma może je przetwarzać i co zrobić, gdy widzi możliwe naruszenie ochrony danych.
Temat jest złożony, a wiele form jego przekazywania często się nie sprawdza. Wiedza o RODO rzadko działa w modelu „przerób i zapamiętaj”. Alternatywą dla długich kursów jest e-learning w formie seriali szkoleniowych, które prowadzą pracownika przez sytuacje, jakie mogą mu się przydarzyć w pracy.
Bezpieczeństwo informacji i bezpieczeństwo danych osobowych w praktyce
W wielu organizacjach bezpieczeństwo informacji brzmi jak temat dla prawników albo działu IT. Tymczasem bezpieczeństwo danych osobowych rozstrzyga się w codziennych zachowaniach. To w nich widać, czy:
- dane osobowe pracowników są odpowiednio chronione,
- dane osobowe są przesyłane zgodnie z procedurą,
- stosowane są odpowiednie zabezpieczenia danych osobowych,
- ktoś zauważy i zgłosi incydent.
W wielu firmach działa IOD, czyli inspektor ochrony danych, do którego można zgłosić się z wątpliwościami (dla niektórych to oczywiste, że to jedna z osób, które powinny szkolić nowych pracowników). Obowiązkowo wyznaczają go podmioty publiczne oraz firmy, których główna działalność polega na monitorowaniu osób na dużą skalę albo na przetwarzaniu na dużą skalę szczególnych kategorii danych (art. 37 ust. 1 RODO). Pozostałe mogą to zrobić z własnej decyzji. Można też wyjść od programu szkoleniowego, który obejmie praktyczne sytuacje: rozmowę z klientem przy stanowisku, przesyłanie plików, logowanie do systemów, pracę zdalną, kontakt z dokumentacją papierową, monitoring w miejscu pracy.
Inspektora nie ma w każdej firmie, a tam, gdzie jest, nie zawsze można go zapytać od ręki. Kto wtedy podpowie, czy w danej sytuacji potrzebna jest zgoda na przetwarzanie? Zgoda to tylko jedna z sześciu podstaw przetwarzania danych (art. 6 ust. 1 RODO). Dane, których pracodawca może żądać od pracownika, wymienia Kodeks pracy (art. 22¹), a zgoda pracownika może dotyczyć tylko innych danych. Jej brak lub wycofanie nie może mu szkodzić (art. 22¹a Kodeksu pracy).
Jak przystępnie wyjaśnić, czym jest zasada integralności i poufności, nawyki cyberhigieny czy domyślna ochrona danych (art. 25 RODO)?
Wykład czy szkolenie z ochrony danych? Dlaczego warsztaty RODO tracą uwagę uczestników
Wiele szkoleń skupia się na wyjaśnianiu pojęć:
- definicja danych osobowych,
- kategorie danych osobowych,
- zasady przetwarzania danych osobowych (art. 5 RODO):
- zasada zgodności z prawem, rzetelności i przejrzystości,
- zasada ograniczenia celu,
- zasada minimalizacji danych,
- zasada prawidłowości danych,
- zasada ograniczenia przechowywania,
- zasada integralności i poufności,
- zasada rozliczalności.
Takie podejście ma uzasadnienie, bo język przepisów jest daleki od prostego.
Zasady przetwarzania danych osobowych w praktyce – co zrobić, żeby pracownik zapamiętał
Zasady RODO łatwiej przyswoić, gdy osadzi się je w sytuacji z życia. Weźmy scenę z obsługi klienta.
Barbara pracuje w obsłudze klienta. Odbiera telefon, klient chce szybko uzyskać informację i podaje część danych. Czy Barbara może kontynuować rozmowę?
W takim momencie pracownik powinien wiedzieć, jak działa:
- zasada przejrzystości,
- zasada integralności i poufności,
- zasada prawidłowości danych.
Albo inna sytuacja: na skrzynkę mailową trafia wiadomość od dostawcy systemu z prośbą o pilne zalogowanie się i aktualizację. Mail wygląda wiarygodnie, logo się zgadza, ton też. Czy to może być phishing lub spoofing? W obu sytuacjach pracownik powinien skojarzyć hasło „bezpieczeństwo informacji”.
Rodzaje szkoleń RODO – czy rodzaj ma znaczenie?
Częstą formą są kursy online RODO. Dzięki nim nauka jest dostępna niezależnie od liczebności organizacji. Czy to zawsze najlepsze wyjście?
Wśród form, na które decydują się organizacje, są:
- szkolenia stacjonarne,
- programy tworzone na zamówienie,
- kursy online RODO,
- microlearning (w tym seriale szkoleniowe).
Szkolenie RODO jako serial szkoleniowy – ochrona danych osobowych w przystępnej formie
Na rynku nie brakuje ofert: kursów online RODO, warsztatów RODO, szkoleń otwartych i zamkniętych. Wiele z nich działa według tego samego schematu:
Udany kurs powinien sprawić, że pracownicy:
- rozumieją zasady ochrony danych osobowych,
- stosują środki bezpieczeństwa i potrafią chronić szczególne kategorie danych (potocznie: dane wrażliwe, art. 9 RODO),
- reagują właściwie w sytuacji ryzyka naruszenia ochrony danych.
Dlatego seriale szkoleniowe są ciekawą alternatywą dla klasycznych kursów compliance. Pracownik dostaje krótkie, fabularne odcinki w stylu platform streamingowych, a nie jeden długi materiał. Każdy odcinek pokazuje konkretną sytuację, decyzję i konsekwencje. Wiedza z ochrony danych jest dzięki temu osadzona w rzeczywistości od samego początku.
Jak wygląda szkolenie RODO w formie serialu szkoleniowego?
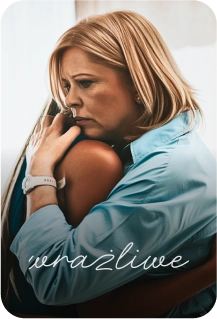
Serial „Wrażliwe” w Gamfi ma cztery odcinki i 25 minut fabuły.
Przykładowy program takiego szkolenia może wyglądać tak:
Przykładowy program szkolenia w czterech odcinkach
- Definicja danych osobowych i kategorie danych osobowychPracownik poznaje definicję danych osobowych, uczy się, jakie są ich rodzaje i czym różnią się zwykłe dane od szczególnych kategorii danych.
- Prawa osób, których dane dotyczą, i podstawy przetwarzaniaFabuła mimochodem pokazuje, jak działają prawa osób fizycznych i zasady udostępniania danych osobowych oraz kiedy czynności przetwarzania danych stają się ryzykowne. Pojawia się też odpowiedź na pytanie, kim jest inspektor ochrony danych i kiedy warto się z nim skontaktować.
- Usuwanie danych osobowych i rejestr czynności przetwarzaniaJakie są zasady przechowywania danych osobowych i kiedy trzeba je usuwać? Odpowiedzi znajdziesz w tym odcinku, podobnie jak zasadę czystego biurka i jej wpływ na bezpieczeństwo danych osobowych.
- Zasady zgłaszania naruszeń danychOstatni odcinek porządkuje temat incydentów. Jak rozpoznać naruszenie? Jak reagować w razie wycieku danych? Jak zgodnie z prawem zgłaszać incydenty i na czym polega zgłoszenie naruszenia ochrony danych?
Serial szkoleniowy w Gamfi – co zyskuje organizacja
Serial szkoleniowy daje organizacji:
- formę, która ma zachęcać pracowników do obejrzenia kolejnych odcinków,
- scenariusze oparte na sytuacjach z pracy, które pokazują, jak zastosować zasady RODO,
- wspólny standard wiedzy dla każdego pracownika,
- wgląd w to, kto ukończył szkolenie i kiedy,
- mniej ręcznej pracy przy organizacji szkoleń i nadzorowaniu postępów.
Seriale szkoleniowe w Gamfi – program, testy, przypomnienia i certyfikat
W Gamfi program szkolenia powstaje we współpracy z ekspertami w zakresie RODO. Treści są podzielone na krótkie odcinki uzupełnione quizami i pigułkami wiedzy, a system pilnuje ciągłości nauki. Jeśli pracownik przerwie szkolenie, dostanie przypomnienie o jego dokończeniu.
Po ukończeniu szkolenia system automatycznie wystawia imienny certyfikat. Trafia on do dokumentacji pracownika razem z datą, a obowiązkowe szkolenia z certyfikatem i ich terminy HR prowadzi w jednym miejscu.
Seriale możesz przypisać do ścieżki rozwoju pracownika już na etapie onboardingu, a nawet preboardingu.
Ochrona danych osobowych bez serialu – jak ją pokazać
Wykład o RODO prowadzony jak lekcja w szkole działa średnio. Łatwiej zapamiętać zasady przetwarzania danych osobowych, gdy pokazuje się je „w akcji”.
Pracownik potrzebuje nie tyle wykładu o rozporządzeniu, ile przystępnych odpowiedzi na pytania:
- czym są dane osobowe,
- jakie są rodzaje danych osobowych,
- kiedy ma do czynienia ze szczególnymi kategoriami danych,
- jak działa zasada ograniczenia celu,
- czym różni się zasada minimalizacji danych od zasady ograniczenia przechowywania,
- dlaczego zasada prawidłowości danych, zasada przejrzystości i zasada rozliczalności mają znaczenie w jego pracy,
- jak rozpoznać ryzyko i na nie zareagować.
To niełatwy temat.
Certyfikat RODO czy zmiana zachowań – co jest ważniejsze
W dyskusjach o szkoleniach szybko padają pytania: ile trwa kurs online RODO, czy będzie certyfikat RODO, jakie są ceny szkoleń, czy lepiej wybrać szkolenia zamknięte, czy gotowy kurs z rynku? To zrozumiałe pytania, ale z perspektywy biznesu nie najważniejsze. Ważniejsze jest, czy szkolenie ma szansę zmienić zachowania pracowników.
Jeśli szkolenie kończy się większą świadomością i lepszymi decyzjami pracowników, zaczyna wspierać biznes.
Administrator i inspektor ochrony danych – kto za co odpowiada
Administrator i inspektor ochrony danych
Administrator
odpowiada
Za zgodność przetwarzania z RODO odpowiada administrator (art. 24 RODO).
Inspektor ochrony danych
wspiera i monitoruje
Jeśli firma wyznaczyła inspektora, ten wspiera ją m.in. przy dokumentacji RODO, polityce ochrony danych, rejestrze czynności przetwarzania i analizie ryzyka, a także monitoruje, jak działa system ochrony danych (art. 39 RODO).
RODO jako serial szkoleniowy dla firm
Dotyczy to zwłaszcza dużych organizacji, w których pracownicy uczą się w ruchu, pod presją czasu i w konkretnych sytuacjach.
Serial szkoleniowy:
- pokazuje przetwarzanie danych osobowych tam, gdzie rozstrzyga się bezpieczeństwo danych: w codziennej pracy,
- ułatwia utrwalanie wiedzy, bo odcinki są krótkie, a każdy dotyczy jednego tematu,
- ma zmniejszać przeciążenie informacyjne, bo pracownik ogląda jeden odcinek naraz.
FAQ – najczęstsze pytania o RODO
Jakie środki bezpieczeństwa należy stosować przy przetwarzaniu danych osobowych?
Środki bezpieczeństwa obejmują zabezpieczenia techniczne i organizacyjne, od haseł po zabezpieczenia danych osobowych i zasadę czystego biurka.
Szkolenia zamknięte, otwarte, a może e-learning? Jak najlepiej przeprowadzić szkolenie?
Wybór formy zależy od organizacji, a ważne jest, żeby efektem nauki były większe bezpieczeństwo i wiedza uczestników.
Jakie są ceny szkoleń RODO?
Cena zależy od zakresu. Cenę seriali szkoleniowych dla swojej organizacji sprawdzisz w kalkulatorze na stronie seriali.
Kiedy należy zgłosić naruszenie ochrony danych?
Pracownik, który zauważy możliwe naruszenie, zgłasza je niezwłocznie wewnątrz firmy, zgodnie z obowiązującą w niej procedurą. Zgłoszenie do UODO należy do administratora. Robi to bez zbędnej zwłoki, w miarę możliwości nie później niż 72 godziny po stwierdzeniu naruszenia, chyba że jest mało prawdopodobne, by naruszenie skutkowało ryzykiem naruszenia praw lub wolności osób (art. 33 RODO). Jeśli naruszenie może powodować wysokie ryzyko, administrator zawiadamia też osoby, których dane dotyczą (art. 34 RODO).
Jak skutecznie realizować uprawnienia osób, których dane dotyczą?
Uprawnienia osób, których dane dotyczą, realizuje się przez wdrożenie jasnych procedur obsługi wniosków. Potrzebne są narzędzia i rejestry, które pozwolą szybko wyszukać dane, sprostować je, usunąć albo ograniczyć przetwarzanie zgodnie z wymogami RODO.
Czym jest rejestr czynności przetwarzania?
Rejestr czynności przetwarzania to element dokumentacji RODO, który opisuje procesy przetwarzania danych.
Kim jest administrator danych osobowych i czym różni się od inspektora ochrony danych?
Administrator danych osobowych to podmiot, który decyduje o celach i sposobach przetwarzania danych. Odpowiada za zgodność działań z RODO, w tym za przestrzeganie zasad takich jak zasada integralności i poufności czy zasada ograniczenia celu (art. 5 ust. 2 i art. 24 RODO). Inspektor ochrony danych (IOD) doradza i monitoruje przestrzeganie przepisów, ale nie przejmuje odpowiedzialności administratora.
Na czym polega zasada ograniczenia przechowywania danych osobowych?
Zasada ograniczenia przechowywania oznacza, że dane osobowe powinny być przechowywane tylko przez okres niezbędny do realizacji celu, w jakim zostały zebrane. Administrator danych osobowych musi określić czas retencji i zadbać o usunięcie lub anonimizację danych, gdy przestają być potrzebne.
Na czym polega zasada integralności i poufności w praktyce?
Dane osobowe trzeba przetwarzać w sposób, który zapewnia im odpowiednie bezpieczeństwo, w tym ochronę przed nieuprawnionym dostępem, utratą lub zniszczeniem (art. 5 ust. 1 lit. f RODO). Służą temu odpowiednie środki techniczne i organizacyjne (art. 32 RODO). W praktyce oznacza to m.in. stosowanie haseł, szyfrowania, kontroli dostępu czy szkolenie pracowników.
Jak bezpiecznie przesyłać dane osobowe?
Dane osobowe przesyła się zgodnie z procedurami i przy zachowaniu odpowiednich zabezpieczeń, takich jak szyfrowanie czy bezpieczne kanały komunikacji. W RODO „przekazanie” danych (potocznie „transfer”) oznacza wysłanie ich do państwa trzeciego, czyli poza Europejski Obszar Gospodarczy, albo do organizacji międzynarodowej. Takie przekazanie ma osobne wymogi (rozdział V RODO).
Czym jest zasada ograniczenia celu i dlaczego jest ważna?
Zasada ograniczenia celu oznacza, że dane osobowe mogą być zbierane tylko w konkretnych, wyraźnych i prawnie uzasadnionych celach (art. 5 ust. 1 lit. b RODO). Nie można wykorzystywać ich później w sposób niezgodny z tymi celami.
Za co odpowiada IOD w organizacji?
Za zgodność przetwarzania z RODO odpowiada administrator (art. 24 RODO), nie inspektor. Zadania IOD wymienia art. 39 RODO: informuje i doradza administratorowi oraz pracownikom, monitoruje przestrzeganie przepisów i polityk ochrony danych (w tym szkolenia personelu) i współpracuje z UODO. Administrator musi zapewnić inspektorowi niezależność: IOD nie dostaje instrukcji, jak wykonywać te zadania, i nie może być za ich wykonywanie odwołany ani ukarany (art. 38 ust. 3 RODO).